年1回の外部診断
セキュリティ診断は年1回という会社が大半です。その間もプロダクトは毎週変わります。診断の翌週に入った機能は、次の診断まで誰も確認しません。
- 費用
- 数百万円
- 期間
- 2週間
- 成果物
- 報告書1冊
Resident security verification
全体図ローカルで動き、常駐し、実際に動かして確かめます。
設置した日から、人の手を介さず動き続けます。
No. 00 — Local, resident, verified by running.
Athenaraは、自社サーバーの中で動き続ける自律型のセキュリティ検証システムです。ソースコードを社外に出さず、隔離環境でプロダクトを実際に起動して問題の有無を確かめ、再現できた問題だけを証拠つきで報告します。
i — Contents全体図から読む
セキュリティを、年に一度の行事から、毎日の当たり前へ。
セキュリティ診断は年1回という会社が大半です。その間もプロダクトは毎週変わります。診断の翌週に入った機能は、次の診断まで誰も確認しません。
外部診断もクラウド型のAIコードレビューも、ソースコードを社外に渡すことが前提です。金融、医療、官公庁向けでは、規程や契約上それ自体が困難です。「AIに見せたいが社外に出せない」で止まっている会社は少なくありません。
静的解析ツールは大量の警告を出しますが、本当に危ないものがどれかは分かりません。精査する人手もなく、警告は溜まったまま放置されています。
Athenaraは、社内のサーバー1台に置く常駐型のセキュリティ検証システムです。AIモデルごと社内で動き、数カ月単位でプロダクトを調べ続けます。
i. Local
推論に使うAIモデル、ソースコード、検証結果、見つかった問題。すべてが社内の1台のマシンで完結します。外部のAIサービスには接続しません。
ii. Resident
年1回の行事ではなく、設置した日から動き続けます。何を調べるかを、人が毎回指示する必要はありません。次に確かめるべき問いは、AI自身が決めます。夜間も休日も止まらず、担当者が朝見ると、昨夜の間に確認した範囲と結果が残っています。
iii. Verified
隔離した使い捨て環境でプロダクトを起動し、本当に問題が起きるかを試します。報告するのは、再現に成功した問題だけ。再現手順と証拠が必ず付きます。
推論に使うAIモデルを含むすべてが、社内の1台のマシンで動きます。機材は NVIDIA DGX Spark という机に載るサイズの1台で足ります。データセンターも専用ラックも要りません。
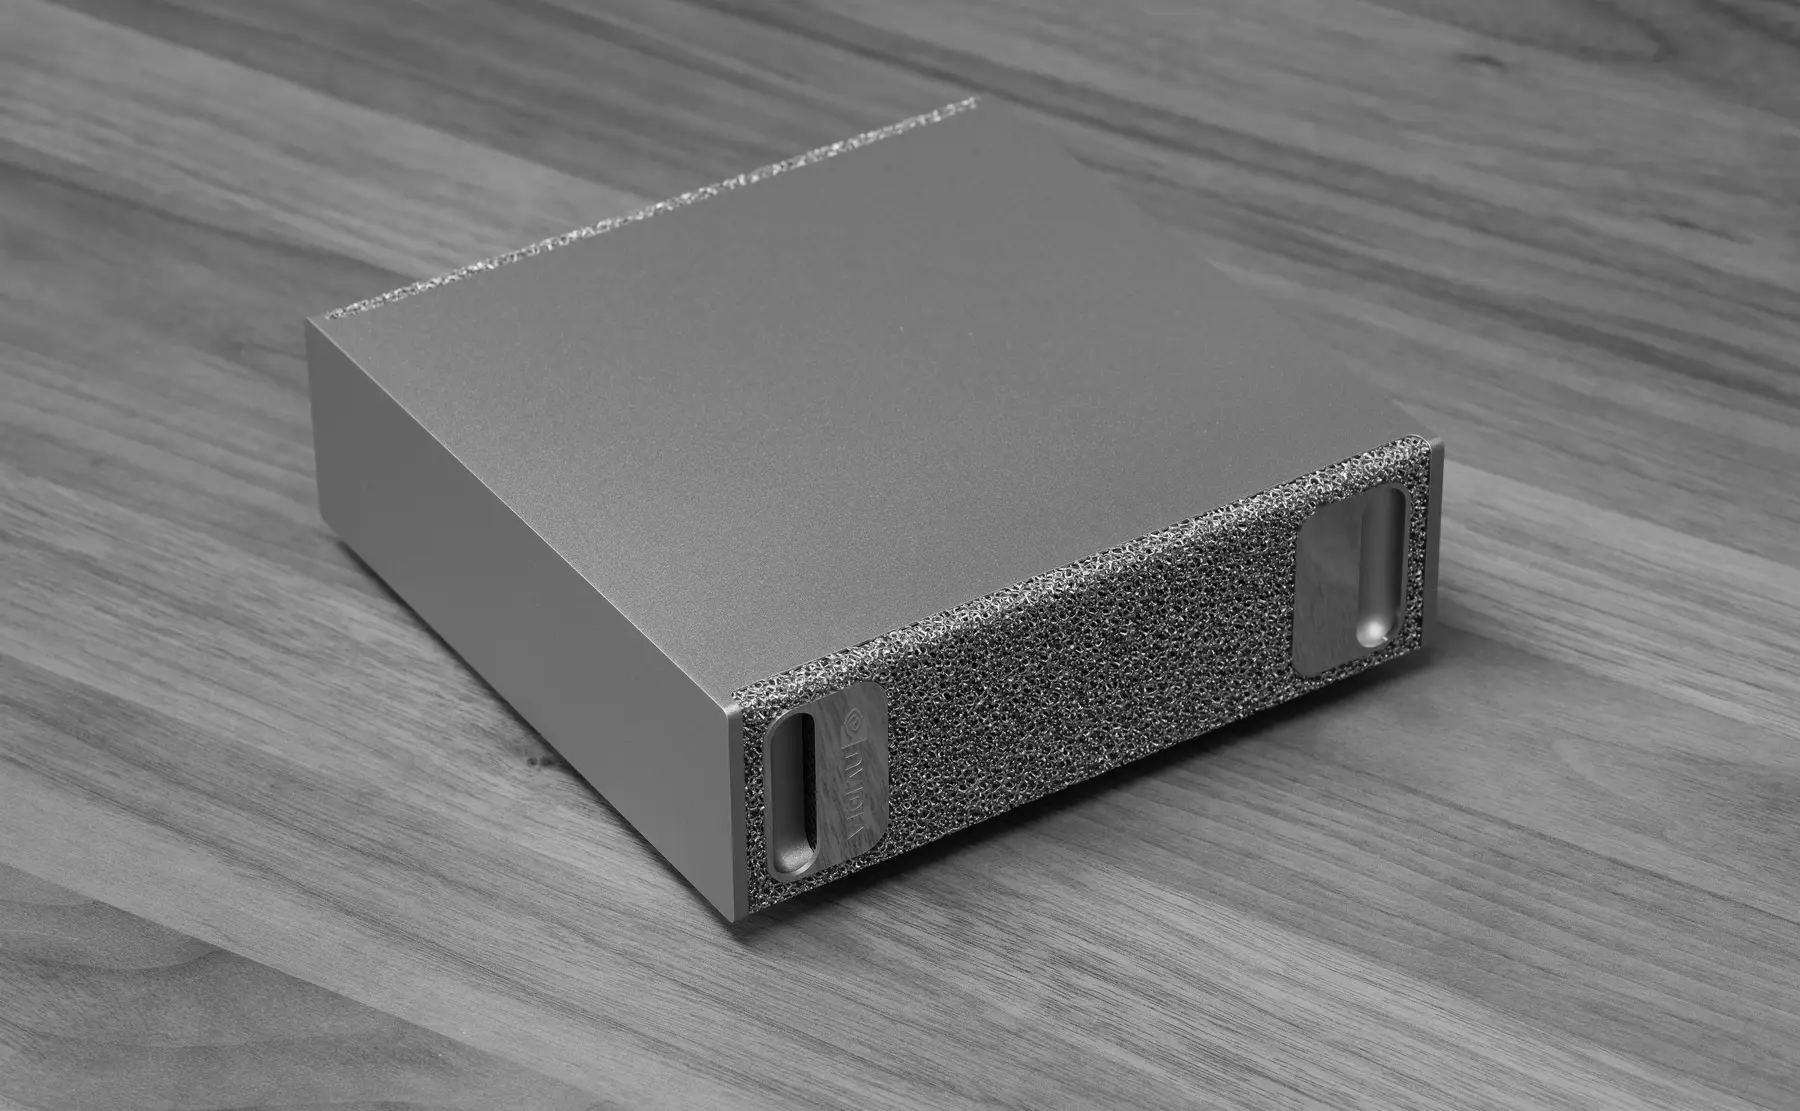
一度設置すれば、常駐して動き続けます。何を調べるかは、人が毎回指示しなくても構いません。これまでに分かったこと、まだ確認していないこと、コードの更新差分を見て、次に確かめるべき問いを自分で決めます。夜間も休日も止まらず、担当者が朝見ると、昨夜の間に確認した範囲と結果が残っています。
Day one
社内サーバーに対象リポジトリを置くだけで、調査が始まります。何を調べるかを人が毎回指示する必要はありません。
Weeks
見つかった問題、その根拠となる観測、確認済みの範囲と未確認の条件。調べた結果は、証拠つきの知識として溜まっていきます。
Months
修正後にもう一度同じ条件で試し、直ったかどうかも記録します。溜まった知識から次に確かめる問いを決めるため、時間が経つほど賢くなっていきます。
方針を伝えたいときは
付きっきりで操作する人は要りません。変えたいときに一言伝えれば、調査方針が変わります。
「ログイン周りを重点的に見てほしい」
Read-only
対象コードは読み取り専用で参照し、書き換えません。
Off production
本番環境には接続しません。検証は、隔離コンテナ内で起動したプロダクトに対してだけ行います。
Contained
コンテナはネットワーク、権限、書き込み先を絞っており、対象サービス以外へは到達できません。
Disposable
一つの調査は一つの隔離環境で完結し、終われば破棄します。
ワーカーが勝手に増殖したり、本番や他の作業領域に手を出したりすることはできません。権限は設計で縛っています。
1
Place
社内サーバーに対象リポジトリを置きます。GitHub連携なら、読み取り専用権限で自動取得します。手動で置いても構いません。
2
Configure
プロダクトの起動コマンドとURLを設定ファイルに書きます。
3
Run
Athenaraが自律的に調査を始めます。以後は結果を確認し、必要に応じてチャットで方針を伝えるだけです。
実際の業務で動いているシステムを対象に、外部診断では拾えなかった問題を見つけ、修正まで至りました。
実験段階ではなく、業務レベルで結果が出ています。
セキュリティを「年に一度の行事」から「毎日の当たり前」へ。
設置した日から、夜間も休日も。誰かが張り付いて管理する必要はありません。